 Orvistra
ISO 27001 · GRC PlatformuISO 27001 · GRC Platform
Bilgi güvenliği uyumluluğunu tek panelden yönetin Run ISO 27001 compliance from a single panel
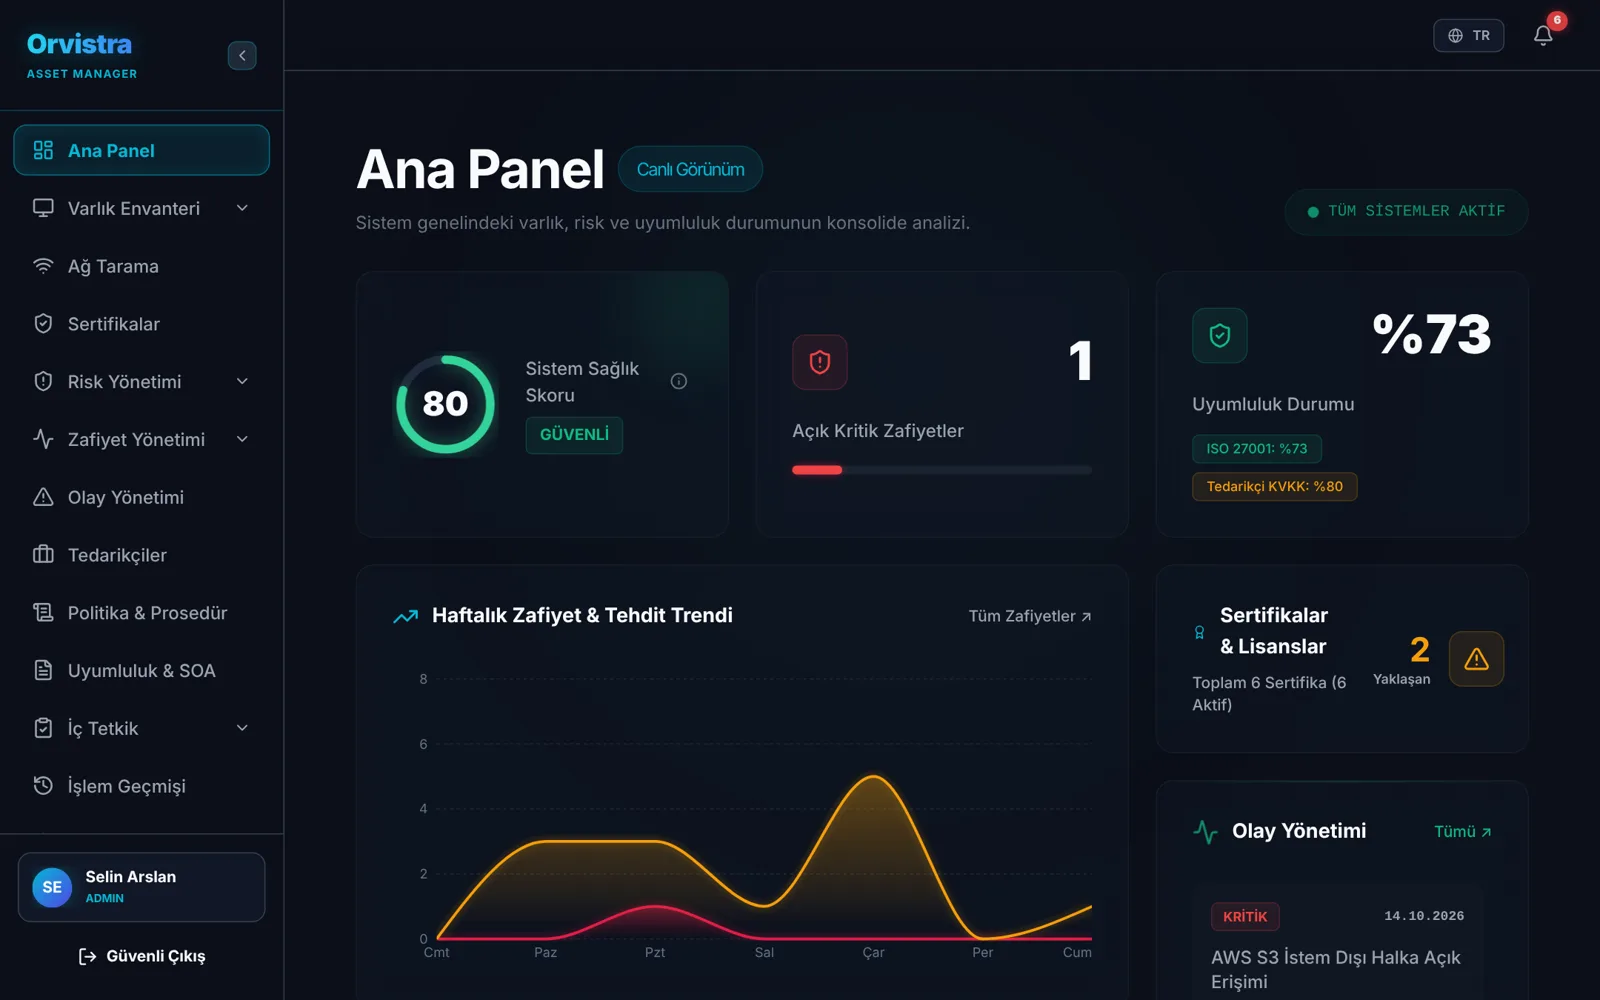
Varlık, risk, zafiyet, SOA, iç tetkik ve yönetimin gözden geçirmesi süreçlerinizi Excel tabloları yerine tek bir sistemde yürütün. Denetime her an hazır olun. Manage assets, risks, vulnerabilities, the SOA, internal audits and management reviews in one system instead of spreadsheets. Be ready for your audit at any time.
SorunThe problem
Uyumluluk hâlâ tablolar, klasörler ve e-postalarla yürütülüyor Compliance still runs on spreadsheets, folders and email
Dağınık bilgiScattered information
Varlıklar bir tabloda, riskler başka bir dosyada, kanıtlar e-posta kutularında.Assets in one sheet, risks in another file, evidence buried in inboxes.
Denetim telaşıAudit rush
Belgelendirme denetiminden önce haftalarca kanıt ve doküman toplanıyor.Teams spend weeks collecting evidence and documents before every certification audit.
Yabancı araçlarForeign tools
Global GRC yazılımları dolar bazlı, Türkçe değil ve yerel mevzuatı tanımıyor.Global GRC tools are priced in dollars and don't reflect local regulations such as KVKK.
ÖzelliklerFeatures
ISO 27001’in tamamı tek sistemde All of ISO 27001 in one system
Ek-A kontrollerinin yanında standardın 4–10. maddelerinin istediği kayıtlar da burada: kapsam, risk metodolojisi, hedefler, farkındalık, iç tetkik, yönetimin gözden geçirmesi ve DÖF. Her kayıt kim, ne zaman ve neden bilgisiyle saklanır. Beyond the Annex A controls, the records clauses 4–10 ask for live here too: scope, risk methodology, objectives, awareness, internal audit, management review and CAPA. Every record keeps who, when and why.
Varlık envanteriAsset inventory
Donanım, yazılım ve bilgi varlıkları sahipleriyle birlikte.Hardware, software and information assets with their owners.
Risk yönetimiRisk management
5×5 ısı haritası, kuruma özel risk metodolojisi ve kabul eşiği, risk sahibi onaylı işleme planları.5×5 heat map, your own risk methodology and acceptance threshold, owner-approved treatment plans.
Zafiyet yönetimiVulnerability management
CVE detayları, atamalar ve tarama raporu aktarımı.CVE details, assignments and scanner report import.
Ağ keşfiNetwork discovery
Kurum içi kurulumda yerel ağdaki cihazları bulun.On-premise installs find the devices on your local network.
SOA ve kanıtlarSOA and evidence
93 Ek-A kontrolü; dahil etme ve dışlama gerekçeleri, kanıt dosyaları ve onaylı SoA sürümleri.All 93 Annex A controls with inclusion and exclusion justifications, evidence and approved SoA versions.
İç tetkikInternal audits
Tetkik planı, soru şablonları ve rapor; denetçi kendi birimini denetleyemez.Audit plans, question templates and reports; auditors cannot audit their own area.
Bulgular ve DÖFFindings and CAPA
Tetkik, olay veya yönetim kararından doğan uygunsuzluklar; kök neden ve etkinlik doğrulamasıyla.Nonconformities from audits, incidents or management decisions, with root cause and effectiveness check.
Olay yönetimiIncident management
Olay kaydı ve delilleri; kişisel veri ihlallerinde KVKK 72 saat bildirim takibi.Incidents with their evidence; 72-hour KVKK notification tracking for personal data breaches.
Tedarikçi yönetimiSupplier management
Tedarikçi riskleri, KVKK uyumu ve periyodik değerlendirme takvimi.Supplier risk, data protection compliance and periodic review schedule.
Politika ve dokümanPolicies and documents
Sürümlü politikalar, çalışanların okuma onayı ve gözden geçirme hatırlatmaları.Versioned policies, staff read acknowledgements and review reminders.
Sertifika takibiCertificate tracking
Sertifika ve lisansların bitiş tarihleri, hatırlatmalar.Certificate and license expiry dates with reminders.
Erişim ve işlem geçmişiAccess and audit trail
Rol bazlı yetki, MFA, periyodik erişim gözden geçirmesi ve değiştirilemez işlem geçmişi.Role-based access, MFA, periodic access reviews and a tamper-evident audit trail.
ISMS kapsamı ve bağlamıISMS scope and context
Kapsam, sınırlar, iç ve dış konular, ilgili taraflar; onaylı ve sürümlü.Scope, boundaries, internal and external issues, interested parties; approved and versioned.
Hedefler ve KPIObjectives and KPIs
Ölçülebilir bilgi güvenliği hedefleri, sorumlular ve ölçüm geçmişi.Measurable security objectives with owners and measurement history.
Eğitim ve farkındalıkTraining and awareness
Yıllık eğitim planı, katılım sayıları ve katılım listesi veya eğitim raporu kanıtları.Annual training plan, attendance figures and attendance lists or reports as evidence.
Yönetimin gözden geçirmesiManagement review
Madde 9.3 girdileri sistem verisinden hazır gelir; kararlar ve aksiyonlar onaylanır.Clause 9.3 inputs pre-filled from live data; decisions and actions approved.
EkranlarScreens
Ürün bugün çalışıyorThe product works today
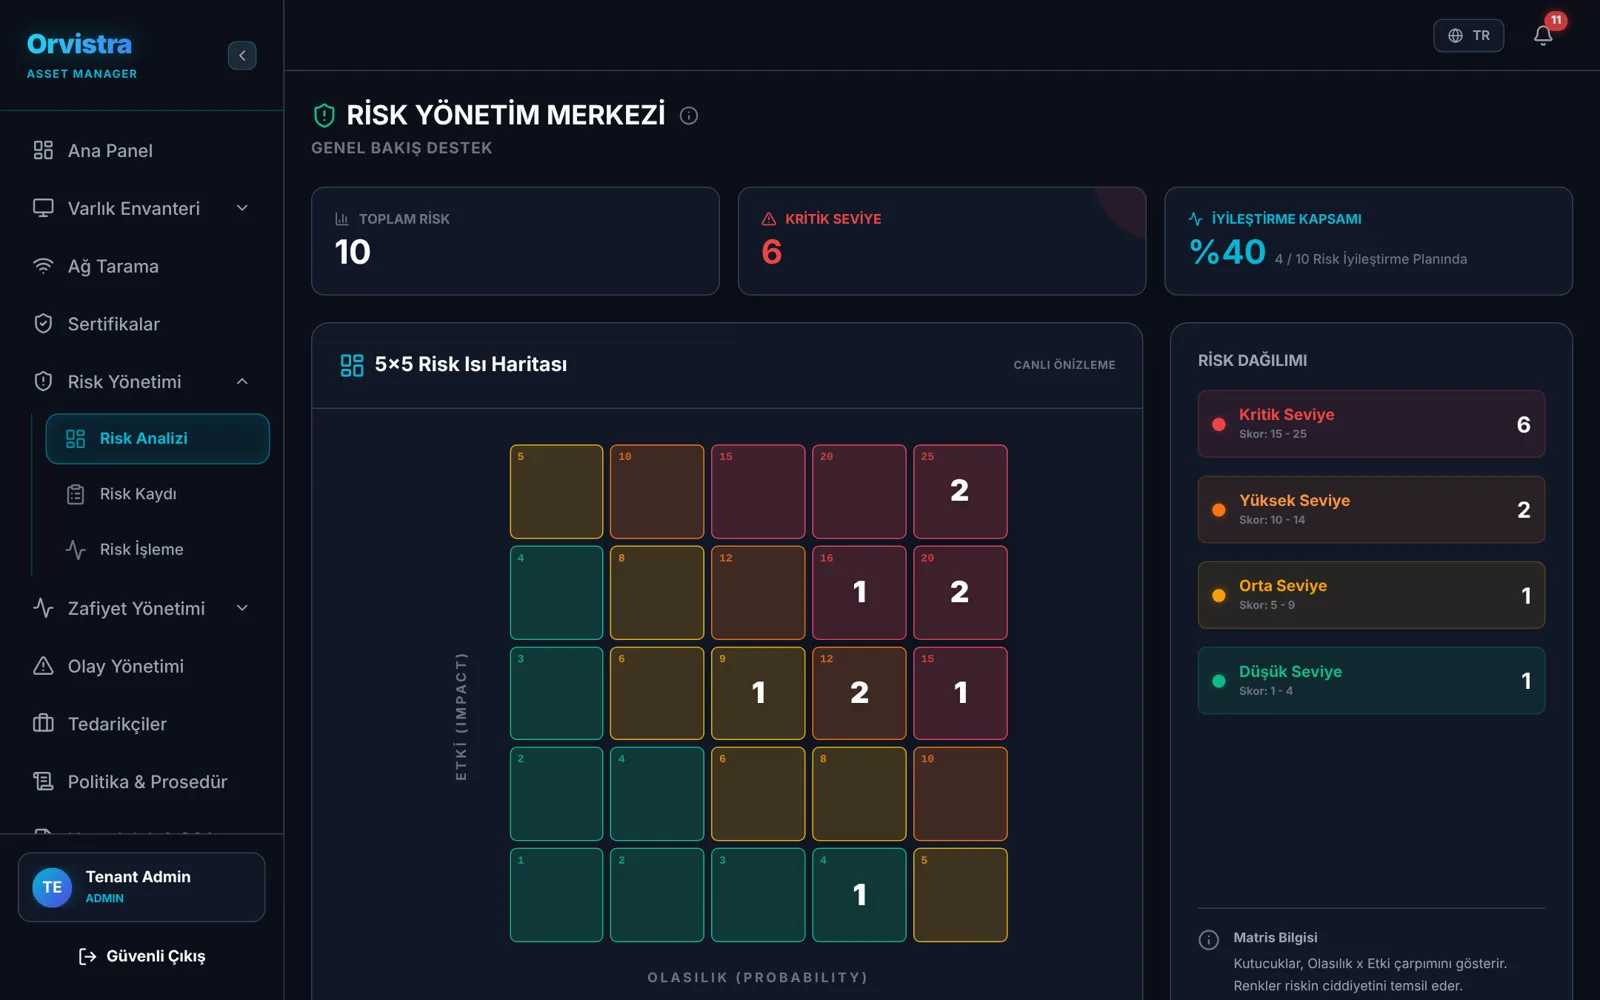
Risk ısı haritasıRisk heat map
Olasılık ve etkiye göre riskleri tek bakışta görün.See every risk by likelihood and impact at a glance.
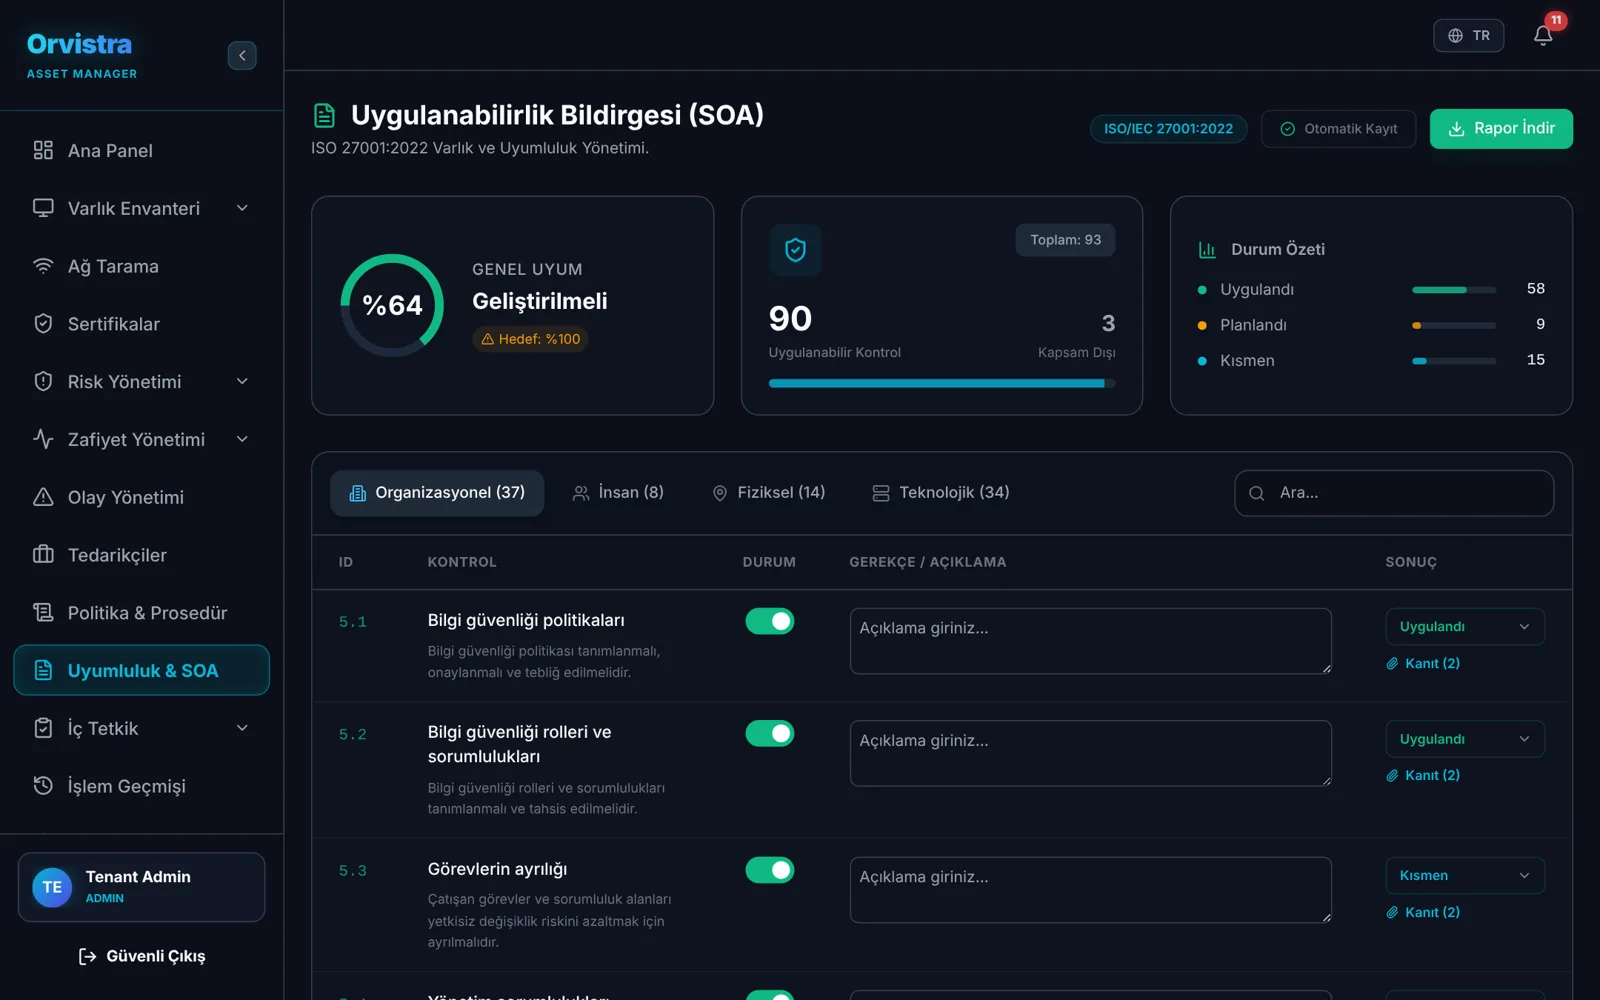
Uygulanabilirlik bildirgesiStatement of Applicability
93 kontrolün durumu ve kanıtları, rapor olarak tek tıkla.Status and evidence for all 93 controls, exported in one click.
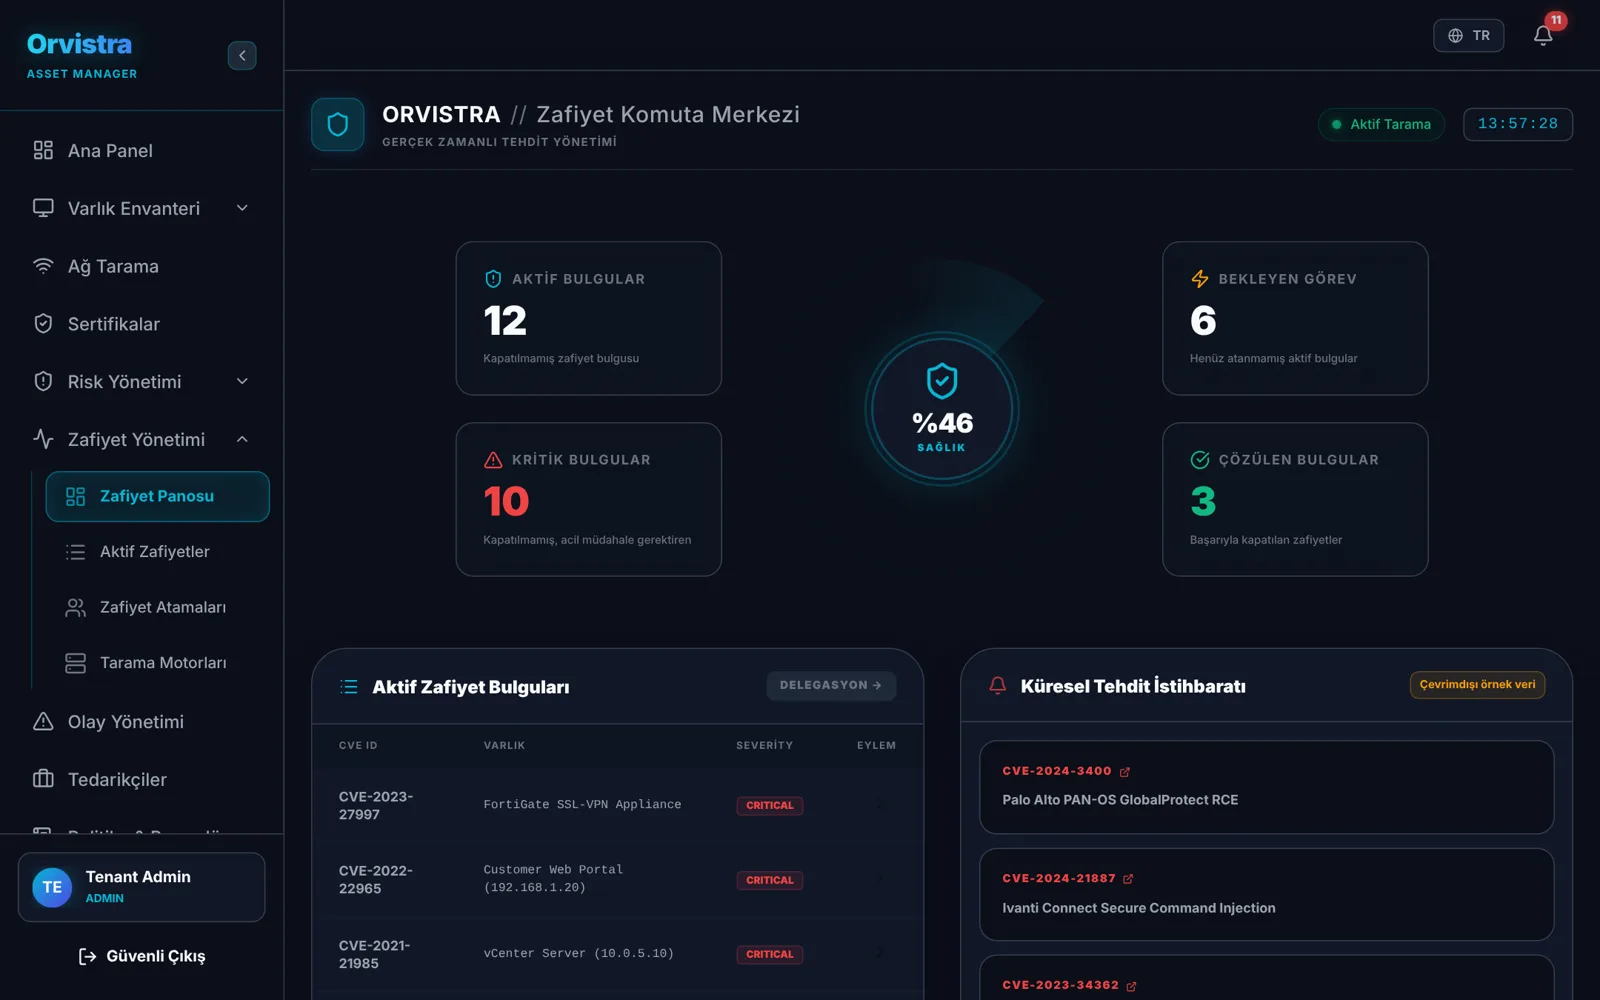
Zafiyet komuta merkeziVulnerability command center
Açık zafiyetler, önem dereceleri ve sorumlular.Open vulnerabilities, severities and owners.
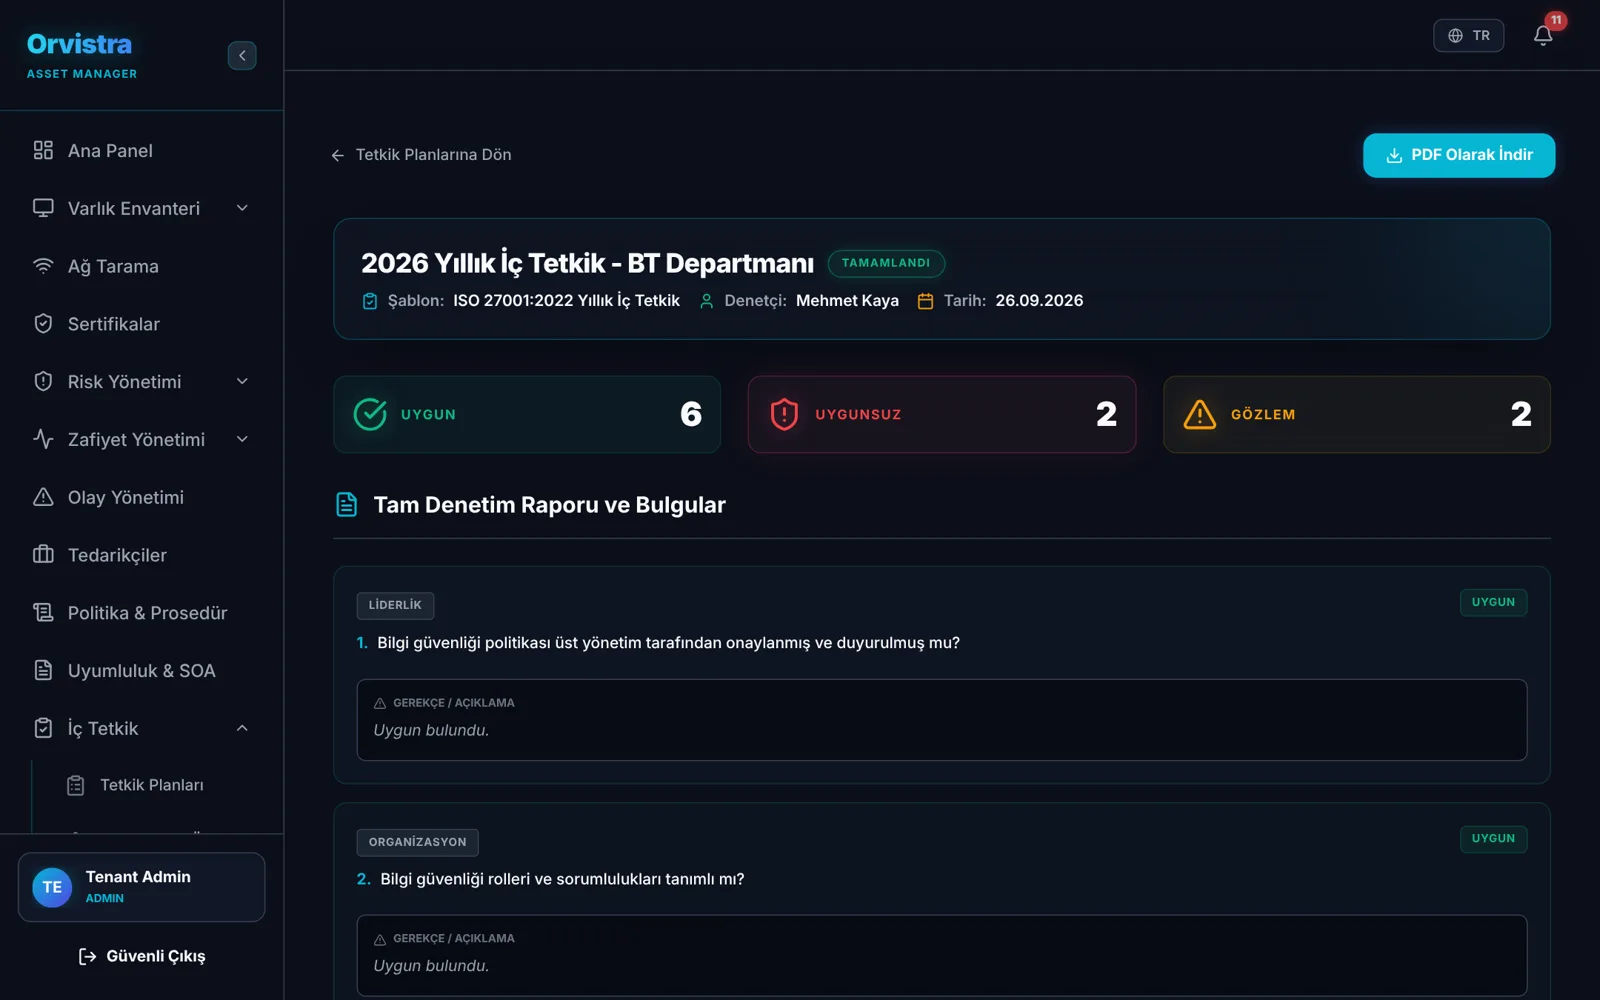
İç tetkik raporuInternal audit report
Tetkik sonuçları ve bulgular, denetçiye hazır.Audit results and findings, ready for the auditor.
Neden OrvistraWhy Orvistra
Türkiye’deki kurumlar için tasarlandıBuilt for organizations in Turkey
Türkçe ve İngilizceTurkish and English
Ekibiniz kendi dilinde çalışır, raporlar iki dilde alınır.Your team works in its own language; reports in either language.
Kendi sunucunuzdaOn your own servers
İsterseniz bulutta, isterseniz kendi sunucunuzda; verileriniz sizde kalır.Use it in the cloud or install it on-premise; your data stays with you.
ISO 27001:2022’ye hazırReady for ISO 27001:2022
Güncel sürümün 93 kontrolü hazır gelir; 4–10. maddelerin istediği kayıtlar da sistemde tutulur.All 93 controls of the current version come built in, along with the records clauses 4–10 require.
Güvenlik önceSecurity first
Kurumlar arası tam veri izolasyonu, çok faktörlü doğrulama, şifreli yedekler ve değiştirilemez işlem geçmişi.Full tenant isolation, multi-factor authentication, encrypted backups and a tamper-evident audit trail.
İletişimContact
Orvistra’yı kurumunuzda görmek ister misiniz?Want to see Orvistra in your organization?
Bize yazın, size özel bir demo ayarlayalım. Pilot kullanım ve iş birliği talepleri için de bekliyoruz.Write to us and we’ll set up a demo for you. Pilot and partnership requests are welcome too.
mail@bunyamincil.com